Всему виной становятся не сбои в технике, а переходы по подозрительной ссылке, одинаковые пароли у сотрудников и другие ошибки, которые ставят под угрозу данные клиентов и работу всей компании.
О том, как предпринимателям защитить бизнес от фишинга и утечек персональных данных, говорили 10 ноября на площадке НПП «Атамекен». С основными угрозами и требованиями законодательства участников встречи познакомил эксперт в сфере кибербезопасности Елдос Ислямов.
Сегодня мошенники все чаще нацеливаются как на крупные организации и банки, так и на малый бизнес. Магазины, клиники, автосервисы, салоны красоты и другие компании собирают и хранят персональные данные клиентов и сотрудников. Если эта информация попадает к посторонним, последствия могут затронуть уже не только сам бизнес, но и обычных людей. Им начинают поступать мошеннические звонки, на их имя могут оформлять кредиты, а деньги — похищать.
Одна из главных угроз — фишинг. Мошенники рассылают ссылки под видом безобидных сообщений, предлагают посмотреть видео, проголосовать за знакомого или установить приложение. Человек открывает ссылку и тем самым может предоставить злоумышленникам доступ к своему телефону или компьютеру. Если это происходит на рабочем устройстве, под угрозой оказываются и данные компании.
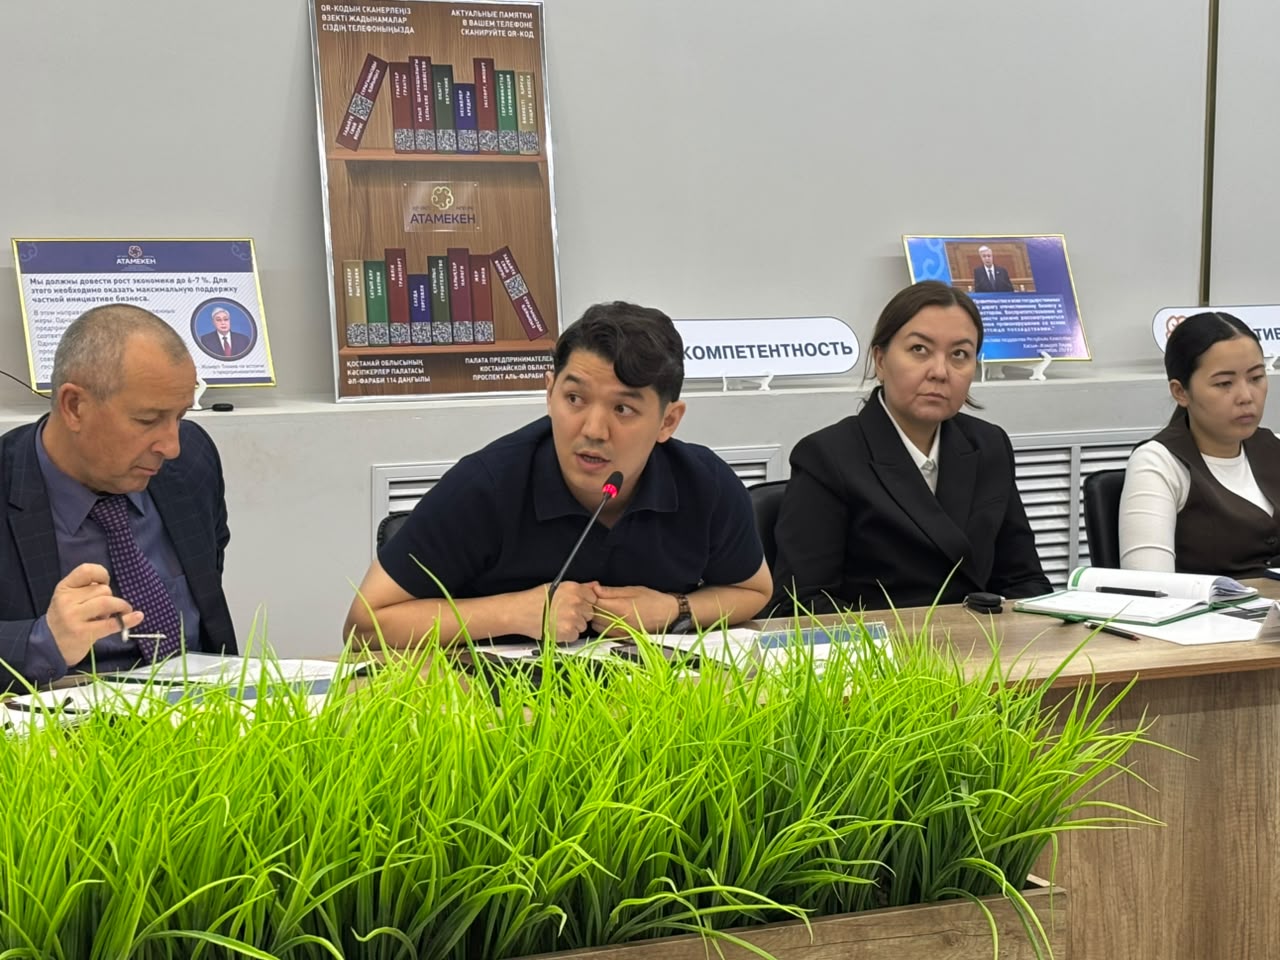
— Около 95% киберинцидентов происходят не из-за технических сбоев, а из-за ошибок человека. Сотрудник открывает письмо, переходит по ссылке, сообщает код из SMS или устанавливает программу удаленного доступа. Самая дорогая техника не спасет, если люди не обучены. В первую очередь именно человек предоставляет доступ, — отметил Елдос Ислямов.
По наблюдениям спикера, у многих небольших компаний повторяются одни и те же проблемы. В частности, отсутствует политика обработки персональных данных, не оформляется согласие клиентов или сотрудников на их обработку и хранение, а внутри организации не назначен ответственный за информационную безопасность.
Еще одна распространенная ошибка — одинаковые пароли у разных сотрудников. Например, бухгалтер и администратор могут пользоваться одним и тем же паролем. Бывает и так, что работник давно уволился, но его учетная запись и доступ к внутренним системам компании по-прежнему действуют.
— Для защиты бизнеса не нужны дорогостоящие технические решения. Во многих случаях достаточно навести порядок в документах, настройках доступа и обучении персонала. Сотрудники должны уметь распознавать подозрительные сообщения, проверять адреса сайтов и отправителей, не переходить по сомнительным ссылкам и не сообщать посторонним коды подтверждения, — подчеркнул Ислямов.
Отдельно спикер остановился на изменениях в законодательстве. Он напомнил, что с 13 марта 2025 года штрафы по статье 79 Кодекса об административных правонарушениях за нарушения в сфере персональных данных выросли втрое. В зависимости от категории бизнеса предусмотрены штрафы от 60 МРП для малого бизнеса, от 100 МРП для среднего и от 200 МРП для крупного. В случае утечки размер взыскания может достигать 2 000 МРП.
Кроме того, 25 августа 2026 года были внесены изменения в Трудовой кодекс, предусматривающие необходимость определить в организации ответственного за информационную безопасность. В его обязанности, в частности, входит контроль за обработкой и хранением персональных данных, а также проведение обучения сотрудников основам кибергигиены.
— Гораздо дешевле заранее привести процессы в порядок, чем потом платить штрафы и разбираться с последствиями утечки, — отметил эксперт.
Екатерина БАЙНЯШЕВА, иллюстративное фото сгенерировано ИИ и фото автора