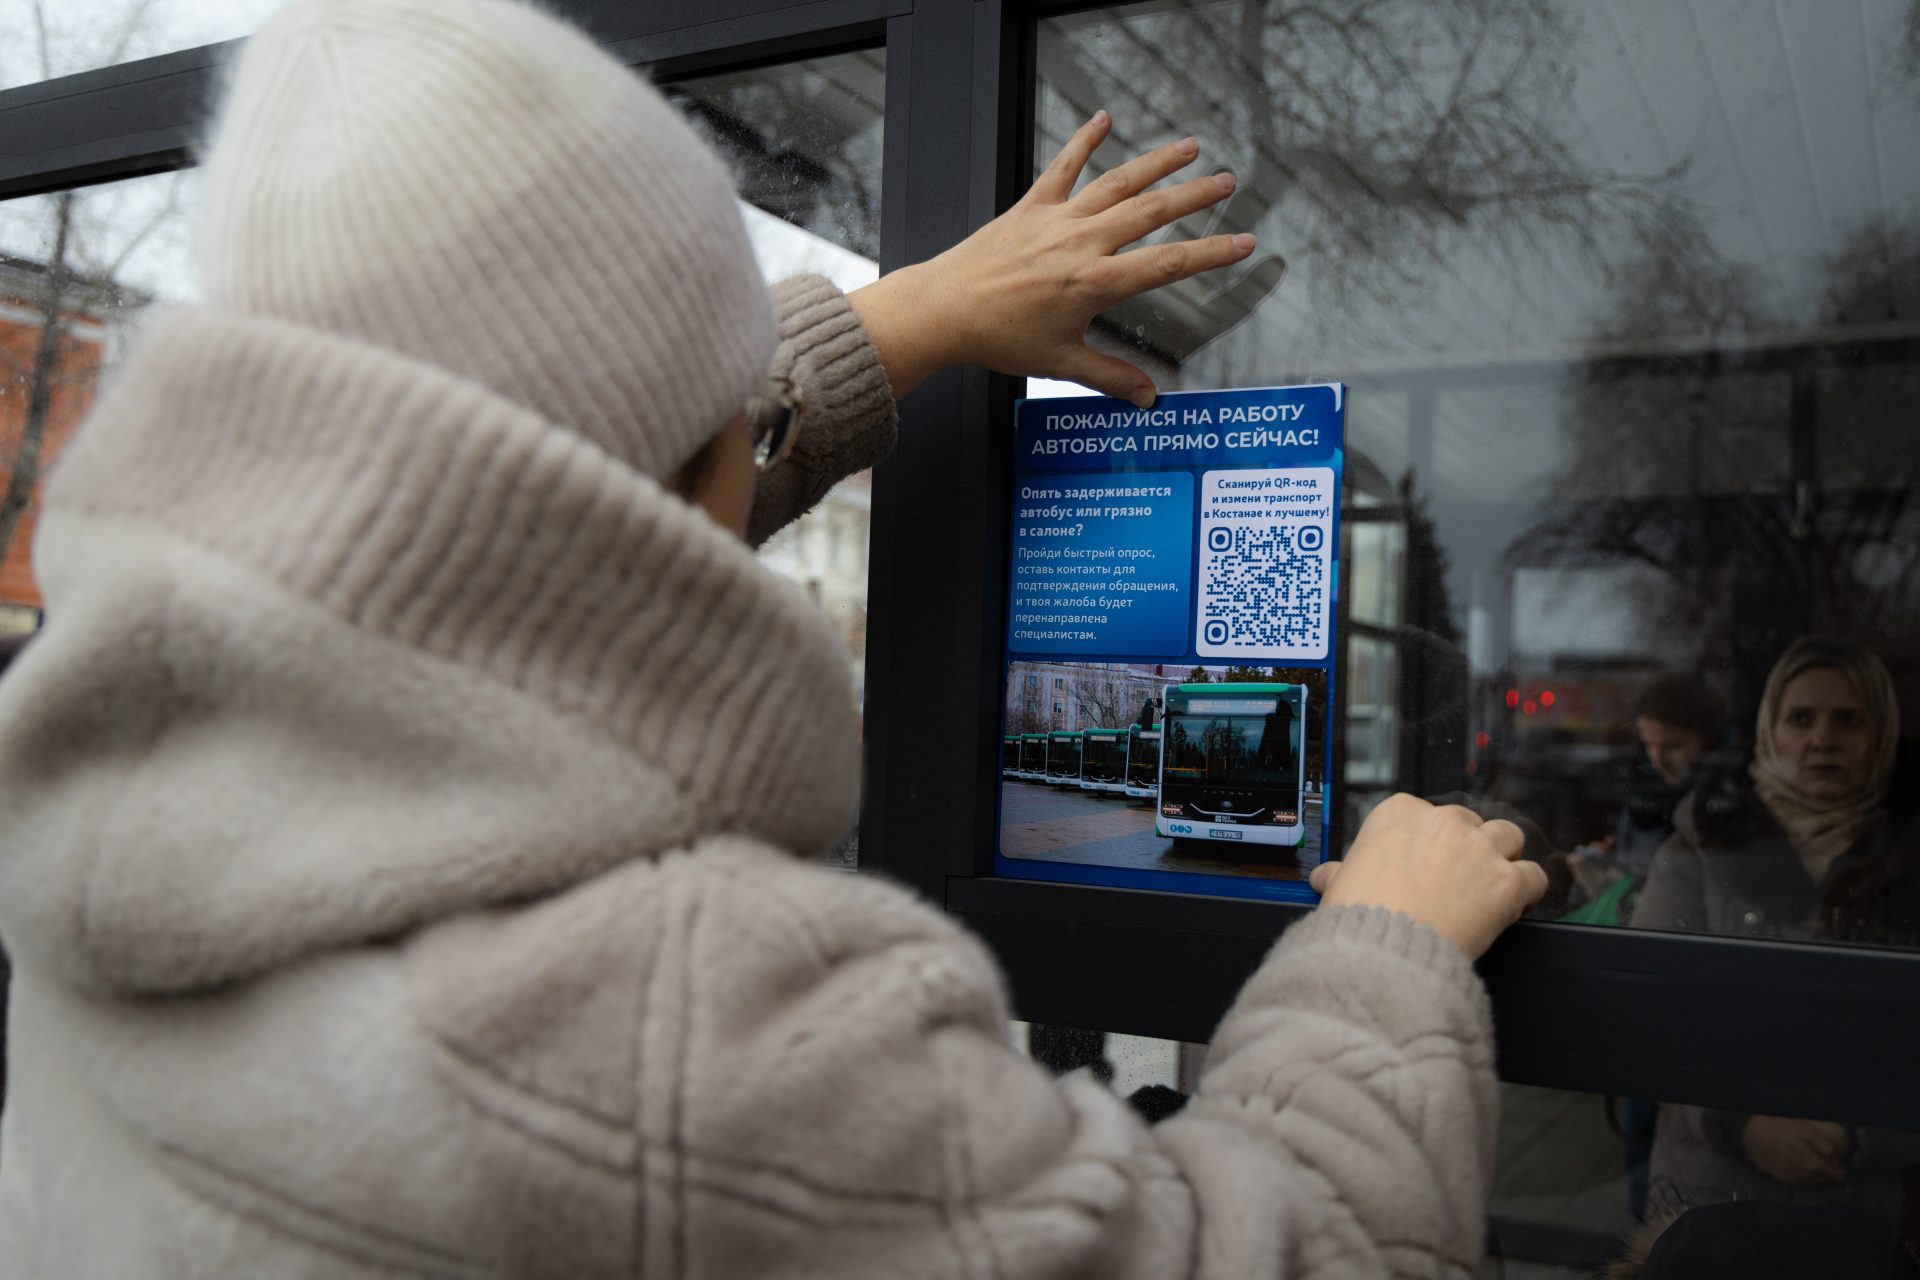
Несколько бумажных листовок появились на автобусных остановках в разных районах Костаная в понедельник. В итоге 14 горожан за пару дней добровольно отправили через неизвестный сайт свои имена, а некоторые — даже ИИН.
Всего, согласно статистике созданного нами стороннего сайта, зафиксировали 35 человек, которые отсканировали QR-код в рамках социального эксперимента газеты «Наш Костанай». Итоги двух суток показали, что 40% перешедших по ссылке дошли до конца фишинговой воронки. Похожий результат и предсказывали в полиции.
Отдельно отметим, что сам эксперимент проводили совместно с киберполом ДП Костанайской области и при поддержке акимата Костаная.
ЧТО МЫ СДЕЛАЛИ?
Легенда была классической для уличного и интернет-мошенничества: прохожим предлагали поучаствовать в экспресс-опросе. Для этого надо было всего лишь отсканировать QR-код. Мы решили предложить костанайцам высказать свое мнение о работе общественного транспорта. Сначала люди отвечали на откровенно невинные вопросы. В нашем случае надо было указать автобусные маршруты, которые нравятся или не нравятся больше всего. А во второй части опроса люди должны были оставить свои персональные данные, чтобы получить шанс на приз. Мы попросили вбить имя и фамилию, ИИН или номер удостоверения личности. Многие сайты, даже созданные бесплатно, дают возможность сбора этой информации в автоматическом режиме. В нашем случае мы гарантируем, что данные не собирали и нигде их не фиксировали.
Только после нажатия финальной кнопки, отправляя данные о себе для «шанса на подарок», человек попадал на экран с предупреждением о том, что за невинным опросом могли стоять мошенники.
Итоги эксперимента оказались показательными. Порадовало, что клюнуло на рекламу не так много людей. С одной стороны, большинство прохожих все-таки проигнорировали наше предложение. Надеемся, в том числе потому, что вполне довольны работой общественного транспорта.
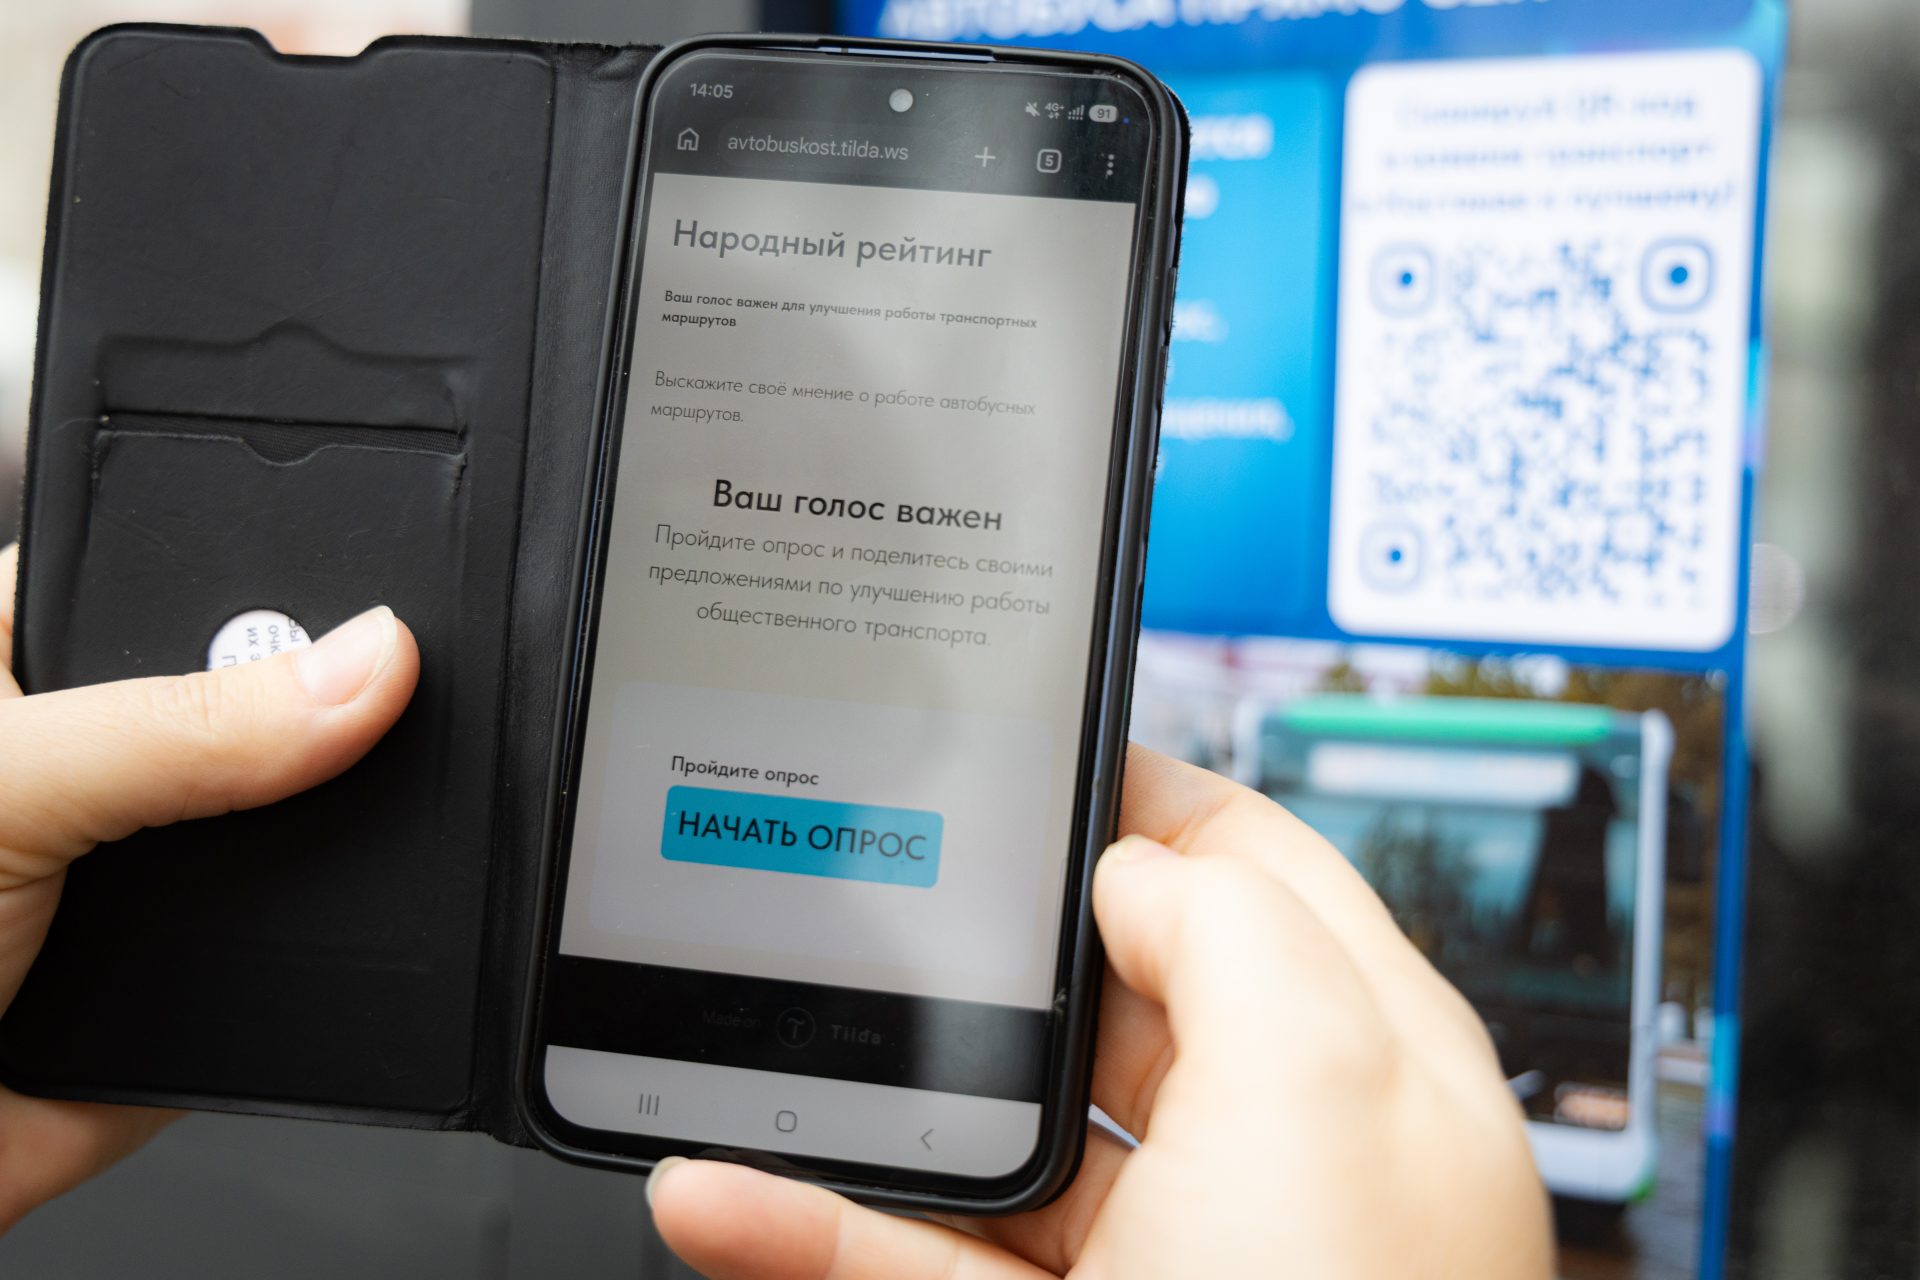
Но среди тех 35 костанайцев, кто достал смартфон и перешел по ссылке, 14 человек (почти каждый второй!) заполнили анкету до самого конца.
Перед началом акции начальник управления по противодействию киберпреступности ДП Костанайской области Олжас Магыпаров спрогнозировал этот результат, заявив, что регистрацию пройдет «больше половины». Попались на уловку немного меньше людей, а значит, осторожность и внимательность костанайцам все же присуща. Ведь в подписи к QR-коду было сказано, что надо будет оставить данные о себе. Особо внимательные могли прочитать в нижнем правом углу, что речь идет о социальном эксперименте.
Где костанайцы допустили главные ошибки и чем в реальной жизни оборачивается такое доверие? Давайте разбираться.
ЗАЧЕМ АФЕРИСТАМ ВАШЕ ИМЯ И ТЕЛЕФОН
Главное заблуждение большинства пользователей: «Я же не вводил номер банковской карты и трехзначный CVV-код на обороте, значит, я в безопасности». В полиции лишь качают головой. Целью подобных опросов часто является не моментальное списание денег со счета, а первичный сбор персональных данных.
— Аферисты берут известный бренд — например, фейковые акции от популярной пиццерии или магазина одежды, загоняют ссылку в таргет через соцсети или печатают QR-коды. Человек заходит на фишинговый сайт, заполняет свои данные, крутит «колесо удачи», ничего не выигрывает и забывает об этом через пять минут, — объясняет майор полиции Олжас Магыпаров. — А через час, день или неделю ему звонят якобы из поликлиники или банка и называют по имени и отчеству. Человек верит, потому что звонящий знает о нем все. Сбор персональных данных именно так и происходит.
В киберполе напоминают в очередной раз: в теневом сегменте интернета работает полноценный рынок цифровых профилей. Собранные через такие «акции» анкеты формируют в базы и продают оптом. Так вы можете попасть в подборку «только женщины» или «граждане Казахстана старше 18 лет».
Вероятность того, что вам кто-то позвонит, намного ниже, если вы не оставляли свои контакты на сомнительных сайтах.
ИИН И ЧУЖИЕ SIM-КАРТЫ
Многие считают, что вводом своего ИИН тоже нельзя сильно навредить. Оформить кредит по одним лишь цифрам сегодня действительно сложно. Банки при получении займа онлайн требуют прохождения нескольких шагов верификации, включая фейс-ID. Однако полицейские предупреждают: эти сведения (ИИН) активно используют для обеспечения инфраструктуры самих мошенников.
— Когда мошенникам нужно совершать звонки, они берут новые SIM-карты. Но на себя их не оформляют, а вписывают ваш ИИН. Дело в том, что если набор цифр состоит из 12 символов и валиден, то система его принимает. То есть номер автоматически регистрируют на имя человека, которому принадлежит ИИН. А ведь он даже не подозревает, что с SIM-карты, оформленной на него, прямо сейчас обманывают других людей, — говорят работники киберпола.
ОБРАЗОВАННОСТЬ — НЕ ЗАЩИТА
По словам сотрудников полиции, жажда легкой выгоды, скидок и дивидендов отключает критическое мышление людей любого возраста, уровня образования и статуса.
— По статистике мы видим: на схемы с инвестициями или акциями часто попадаются люди с высшим образованием, с огромным жизненным багажом, которые уже внуков воспитывают. Им обещают заработок на полезных ископаемых или обмене криптовалюты. При этом сами будущие жертвы мошенников никому из близких о своей идее быстро обогатиться не говорят, пытаясь сделать все тайно. А когда их пытаются предостеречь, отвечают: «Да нет, я сам все знаю», — делится наблюдениями глава киберпола Олжас Магыпаров.
И практика, увы, подтверждает: в случае обмана пострадавшие нередко перекладывают ответственность на банки или государственные сервисы, хотя в подавляющем большинстве случаев отдают ключи от своей приватности самостоятельно. Точно так же, как это сделали 14 участников нашего социального эксперимента.
Памятка безопасности от «НК» и Киберпола ДП
Чтобы не стать жертвой настоящих киберпреступников, соблюдайте базовые правила цифровой гигиены:
- Не сканируйте случайные QR-коды на улице. Если листовка на остановке или столбе обещает «бесплатный проезд», «компенсацию» или «розыгрыш гаджетов», помните: бесплатный сыр бывает только в фишинговой воронке.
- Проверяйте адрес сайта (URL). Аферисты часто создают клоны известных брендов, меняя в адресе всего одну букву или используя похожие символы.
- Разделяйте персональные данные по степени риска:
- Имя и фамилия: базовые открытые данные.
- ИИН, номер телефона, данные удостоверения: зона повышенного риска. Не оставляйте их на сторонних площадках. Эту информацию могут использовать для нелегальной регистрации SIM-карт или подготовки телефонной атаки.
- Номер карты, срок ее действия, трехзначный CVV-код, SMS-коды от банков: критическая зона. Эти данные нельзя вводить нигде, кроме официальных платёжных шлюзов банков.
Что делать, если вы уже ввели данные на подозрительном сайте?
- Будьте предельно внимательны к входящим звонкам с незнакомых номеров в ближайшие недели.
- Не верьте звонкам из «банков», «поликлиник» или «полиции», даже если собеседник уверенно обращается к вам по имени-отчеству и знает ваш адрес. Положите трубку и перезвоните в организацию или близким сами по официальным номерам.
- Запомните: настоящие сотрудники банков и правоохранительных органов никогда не просят назвать SMS-коды или перевести деньги на «безопасные счета».
Татьяна ШЕСТАКОВА, фото Ларисы БОЖКО